
올해 9월이후 금융사 22곳 해킹… 사태 파악까지 평균 3.9일 걸려
언론 뉴스 보고 해킹 사실 알고… 4일새 잇달아 사고당하기도
인지 늦을수록 피해 급속도 커져… “대응 속도 높이는 플랫폼 마련을”
인공지능(AI)을 활용한 것으로 추정되는 해킹이 은행, 증권사, 가상자산거래소 등 금융권에서 전방위적으로 발생하고 있는 가운데 최근 2개월간 해킹을 당한 국내 금융회사 22곳은 해킹을 인지하기까지 평균 나흘 가까이 넘게 걸린 것으로 나타났다. 해킹 사실을 늑장 파악하면 빠져나가는 개인정보는 물론 자금까지 속수무책으로 늘 수 있어 해킹 점검을 강화하고 당국에 즉시 보고하는 체계를 서둘러 마련해야 한다는 목소리가 커지고 있다.
● 사고 발생 후 15일 뒤 인지하기도
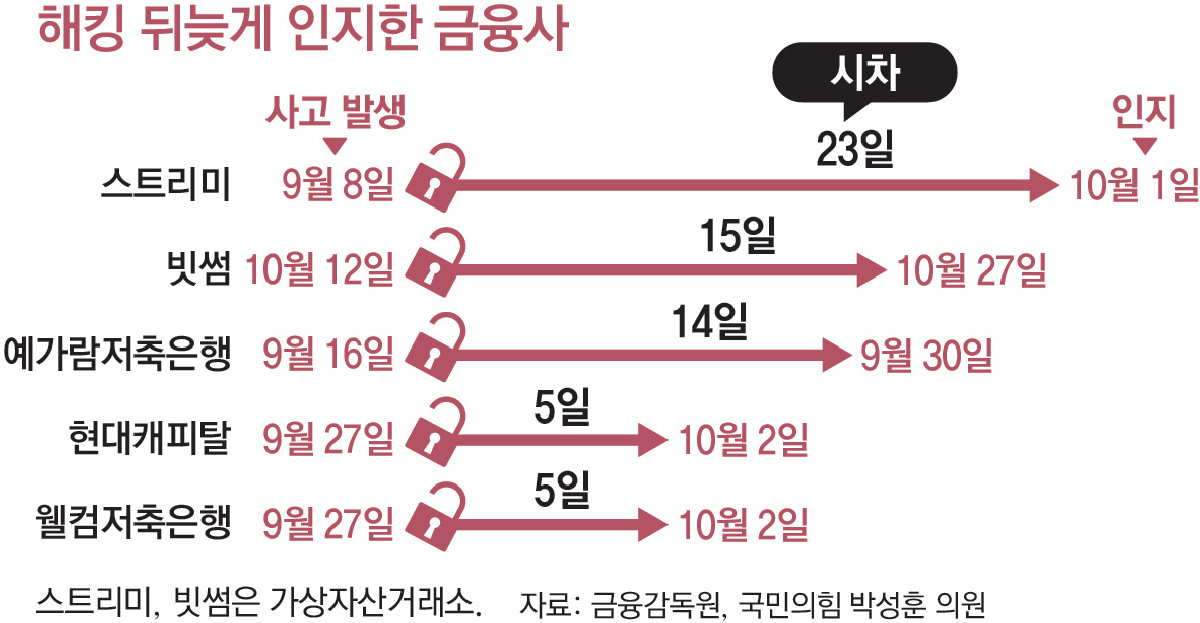
17일 국회 정무위원회 소속 국민의힘 박성훈 의원이 금융감독원으로부터 제출받은 ‘전자금융 침해사고 신고서’ 자료에 따르면 올해 9월부터 이달 5일까지 은행, 보험, 저축은행, 가상자산 거래소 등 금융사 22곳은 해킹 사실을 인지할 때까지 평균 3.9일이 걸렸다. 다만 상호금융, 전자금융 등의 업체는 현행 규정상 해킹 신고 보고서 제출 의무 대상이 아니라 제외됐다.
업비트에 이어 국내 2위 가상자산거래소인 빗썸은 사고 발생 후 15일이 지난 후 이를 인지했다. 빗썸은 지난달 12일 침해 사고가 발생했는데 같은 달 27일이 되어서야 이를 알아차렸다. 빗썸은 “지난달 27일 침해 사고를 인지하고 자체 조사하는 과정에서 앞서 같은 달 12일에도 피해가 발생했음을 알게 됐다”고 설명했다. 예가람저축은행은 사고 발생 후 14일 뒤, 현대캐피탈과 웰컴저축은행도 5일 뒤에서야 해킹 사고를 파악했다.
해킹을 두 차례 연속 당한 사례도 2곳이나 된다. 가상자산 거래소 프라뱅은 지난달 2일과 24일 두 차례에 걸쳐 해킹 사고를 당했다. 프라뱅은 첫 번째 해킹 사고 이후 외부 접근 통제를 강화했다고 보고했지만, 두 번째 사고에서는 가상자산 지갑 시스템까지 해킹되며 1억 원가량의 코인이 털린 바 있다. OK저축은행 역시 10월 11일과 15일 두 차례 해킹됐다.
앞서 6일 KB증권 베트남법인 명의의 현지 은행 계좌에서 비정상 송금이 발생한 것으로 17일 알려졌다. KB증권은 해킹 가능성도 염두에 두고 조사 중이다.
● “한국형 AI 보안 플랫폼 만들어야”
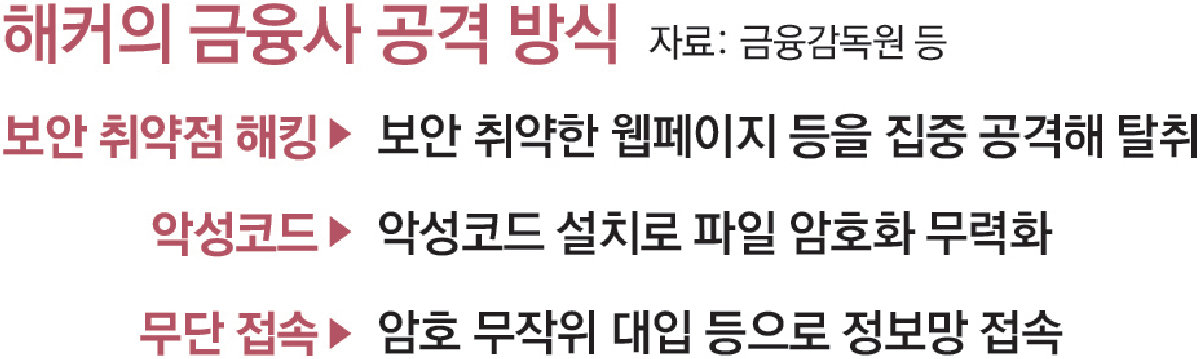
금융회사들이 해킹을 뒷북으로 신고하게 되는 이유는 해킹이 AI를 활용한 정교한 침투 기법으로 진행되기 때문으로 보인다. 해커가 외부 악성 프로그램을 가져오는 대신, 운영체제에 내장된 정상적인 관리자 도구를 악용하면 금융사들이 탐지하기 어렵다. 하지만 사고 인지가 늦어지면 개인정보 유출로 인한 피해 가능성이 급속도록 커지는 만큼 빠르게 기술·제도를 보완해야 한다는 지적이 나온다. 임종인 고려대 정보보호대학원 명예교수는 “보안 관련 인력 채용을 늘려야 한다”며 “당국과 기업 모두 대응 매뉴얼을 과거보다 훨씬 속도감 있게 손봐야 한다”고 강조했다.
금융사들이 상시 점검으로 해킹을 빨리 파악하고 이를 즉각 당국에 알려야 다른 회사로의 피해 확산을 막을 수 있다. 실제 다른 회사의 해킹 관련 언론 기사를 보고 점검에 들어갔다가 뒤늦게 해킹을 발견한 금융사도 있었다. 한양증권은 금감원에 “(같은 그룹웨어를 사용 중인) 빗썸 침해 사고 기사를 보고 자사도 조사에 착수해 사고를 알게 됐다”고 밝혔다.
특히 보안에 적극 투자하기 어려운 중소기업에 보안 인프라 지원을 강화해야 할 것으로 보인다. 임 교수는 “‘팔로알토’(글로벌 사이버 보안 기업)처럼 보안에 특화된 AI 엔진이나 한국형 AI 보안 플랫폼을 합리적인 가격으로 중소기업과 공공기관에 보급할 필요가 있다”고 설명했다.
잇따른 금융권 해킹 사고에 이날 금감원은 간편결제 등 전자금융업체 227곳과 온라인투자연계금융업체 47곳의 정보보호최고책임자(CISO)를 소집해 간담회를 열고 연말까지 자체 점검을 마칠 것을 주문했다.
최미송 기자 cms@donga.com
지민구 기자 warum@donga.com
홍석호 기자 will@donga.com
© dongA.com All rights reserved. 무단 전재, 재배포 및 AI학습 이용 금지